

Dari enkripsi disk di laptop karyawan sampai kewajiban regulasi dalam UU PDP, begini cara PT Sysware Indonesia memetakan enkripsi di lingkungan kerja.
Sebuah laptop kerja tertinggal di ruang tunggu bandara dan tidak pernah kembali. Enkripsi adalah alasan mengapa kejadian itu berakhir sebagai kerugian aset semata. Menurut PTSysware Indonesia, Distributor Resmi Bitdefender untuk Indonesia dan Timor Leste, lapisan ini menahan di urutan terakhir ketika kontrol keamanan lain sudah jebol.
Enkripsi mengacak isi berkas sampai tidak terbaca tanpa kunci yang tepat. Siapa pun yang memegang salinannya hanya melihat deretan karakter tanpa makna.
BSSN mencatat 5,5 miliar anomali trafik sepanjang 2025, naik 714% dari rata-rata lima tahun sebelumnya. Angka sebesar itu membuat lapisan terakhir ini makin sering ditanyakan perusahaan.
Ada Dua Cara Mengatur Kuncinya
Metode simetris memakai satu kunci untuk mengunci sekaligus membuka. Cara ini cepat dan hemat sumber daya, jadi banyak tim memilihnya untuk mengamankan basis data produksi yang berukuran besar.
Pendekatan asimetris bekerja dengan sepasang kunci. Yang satu bersifat publik dan bertugas mengunci, pasangannya disimpan privat untuk membuka. Kecepatannya kalah, tetapi masalah distribusi kunci yang menjadi kelemahan metode pertama teratasi di sini.
Keduanya punya tempat masing-masing
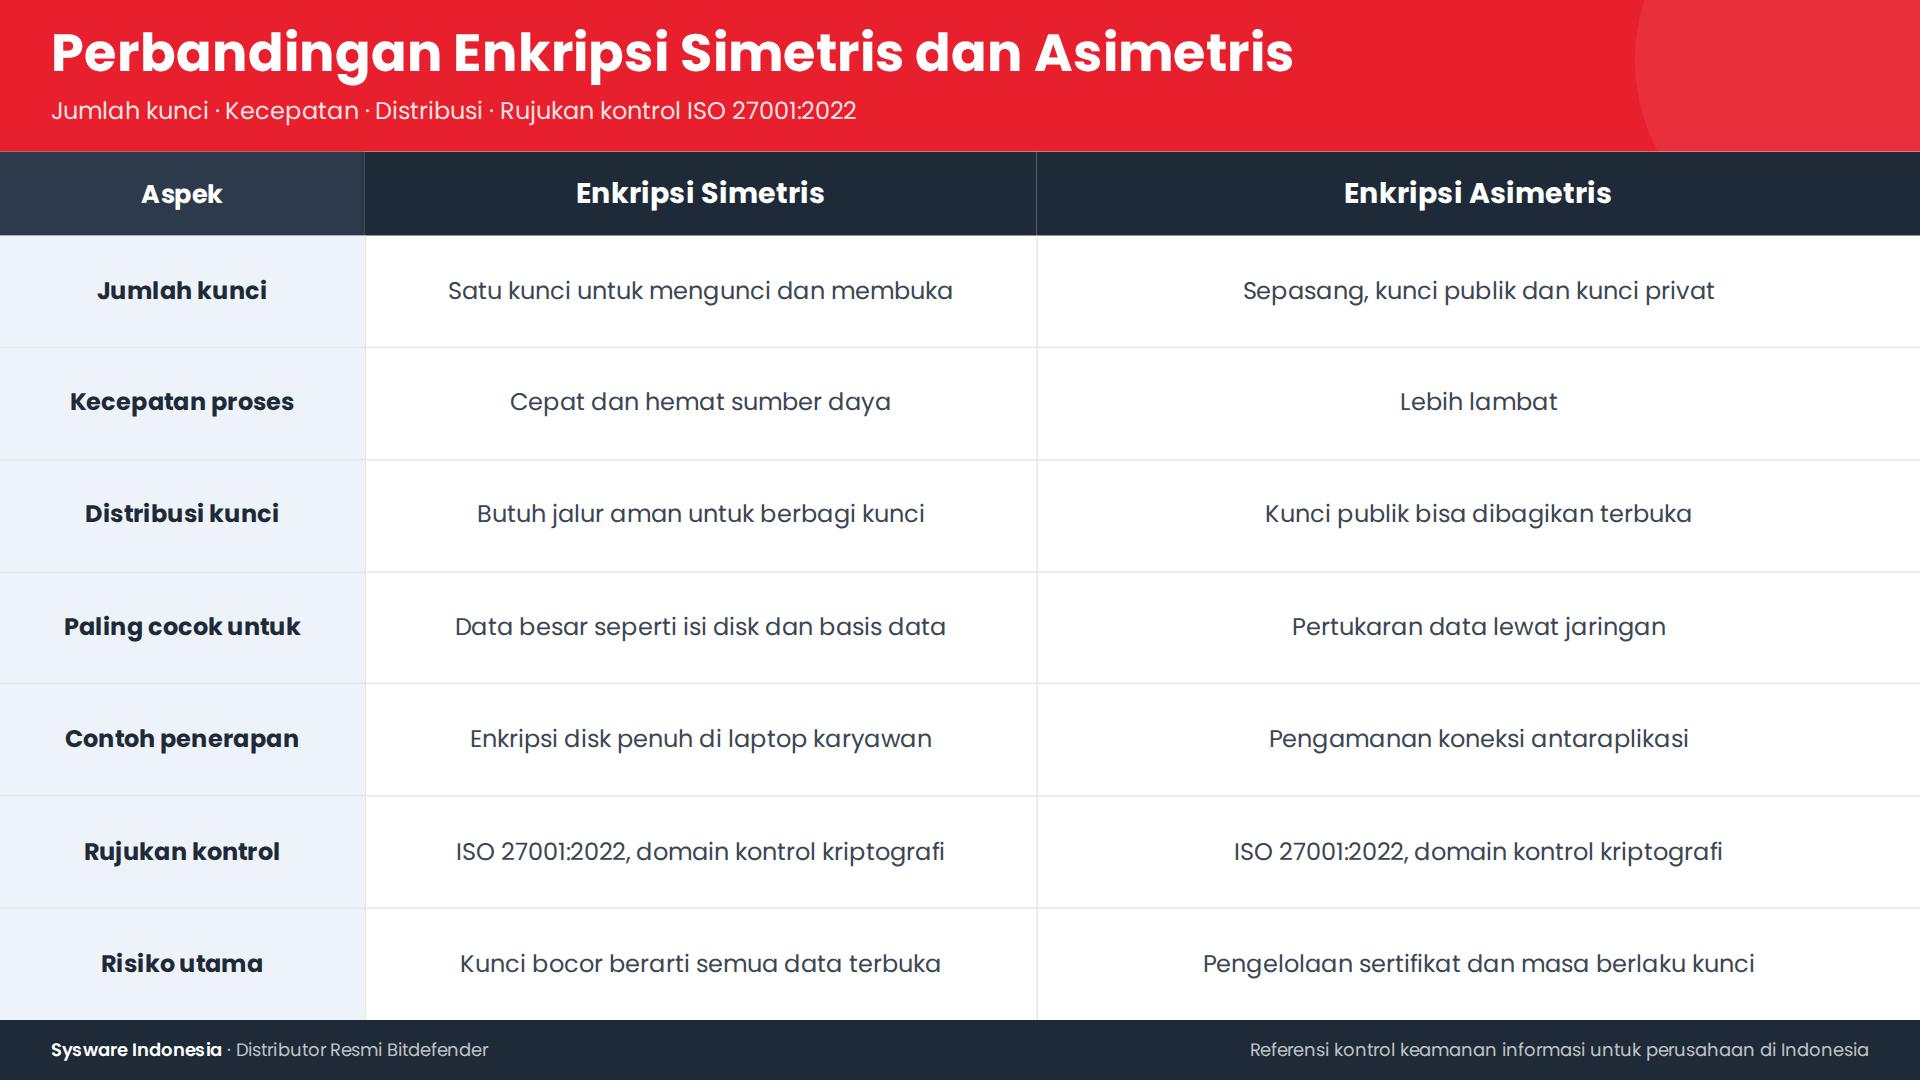
Karakteristik enkripsi simetris dan asimetris saat dipakai di lingkungan kerja.
Di lapangan keduanya jarang berdiri sendiri. Protokol komunikasi modern memakai kunci asimetris untuk bersepakat di awal koneksi, lalu berpindah ke kunci simetris begitu data mulai mengalir. Kombinasi itu menjadi salah satu kontrol dasar dalam praktik hardening adalah pengerasan sistem.
Data Diam dan Data Bergerak Minta Perlakuan Berbeda
Tim IT perlu memisahkan dua kondisi data sebelum memutuskan apa yang dienkripsi. Server, basis data, laptop karyawan, dan media cadangan menyimpan data yang sedang diam. Sisanya berpindah lewat jaringan setiap detik.
Windows sudah membawa BitLocker untuk mengenkripsi seluruh isi disk. Chip Trusted Platform Module menyimpan kuncinya terpisah dari data yang dilindungi.
Teknisi yang mencabut disk itu dan memasangnya di komputer lain hanya menemukan blok data acak.
FileVault memegang peran yang sama di ekosistem macOS.
Perusahaan yang memakai Windows dan Mac sekaligus perlu menyamakan kebijakannya sejak awal. Kunci pemulihan sering terlupakan di tahap ini.
Bayangkan seorang karyawan mengundurkan diri, laptopnya dikembalikan ke kantor, dan tidak ada catatan soal di mana kunci pemulihannya disimpan. Data perusahaan terkunci rapat dari perusahaan itu sendiri.
Pola semacam itu kerap ditemukan saat pendampingan berjalan di lapangan. “Enkripsi disknya sudah aktif, tetapi dokumentasi kuncinya tidak ada. Begitu audit jalan, yang ditanya justru catatan prosedurnya. Di situ Sysware biasanya masuk mendampingi,” tutur Business Unit Director PT Sysware Indonesia, Lenny.
Di Zero Trust, Enkripsi Turun ke Lapisan Terdalam
Model keamanan perimeter tradisional bekerja dengan satu asumsi, yaitu apa pun yang ada di dalam jaringan internal bisa dipercaya. Asumsi itu runtuh begitu penyerang berhasil masuk dan bergerak menyamping tanpa terdeteksi, dan karena itulah pendekatan keamanan siber modern bergerak ke arah berbeda.
Zero trust membuang asumsi itu. Sistem memeriksa ulang setiap permintaan akses, tidak peduli datangnya dari mana.
Enkripsi menjaga isinya tetap tertutup meskipun penyerang sudah berkeliaran di dalam jaringan. Aturan yang sama berlaku saat data berpindah antar layanan di infrastruktur sendiri.
Auditor Minta Lebih dari Sekadar Fitur Aktif
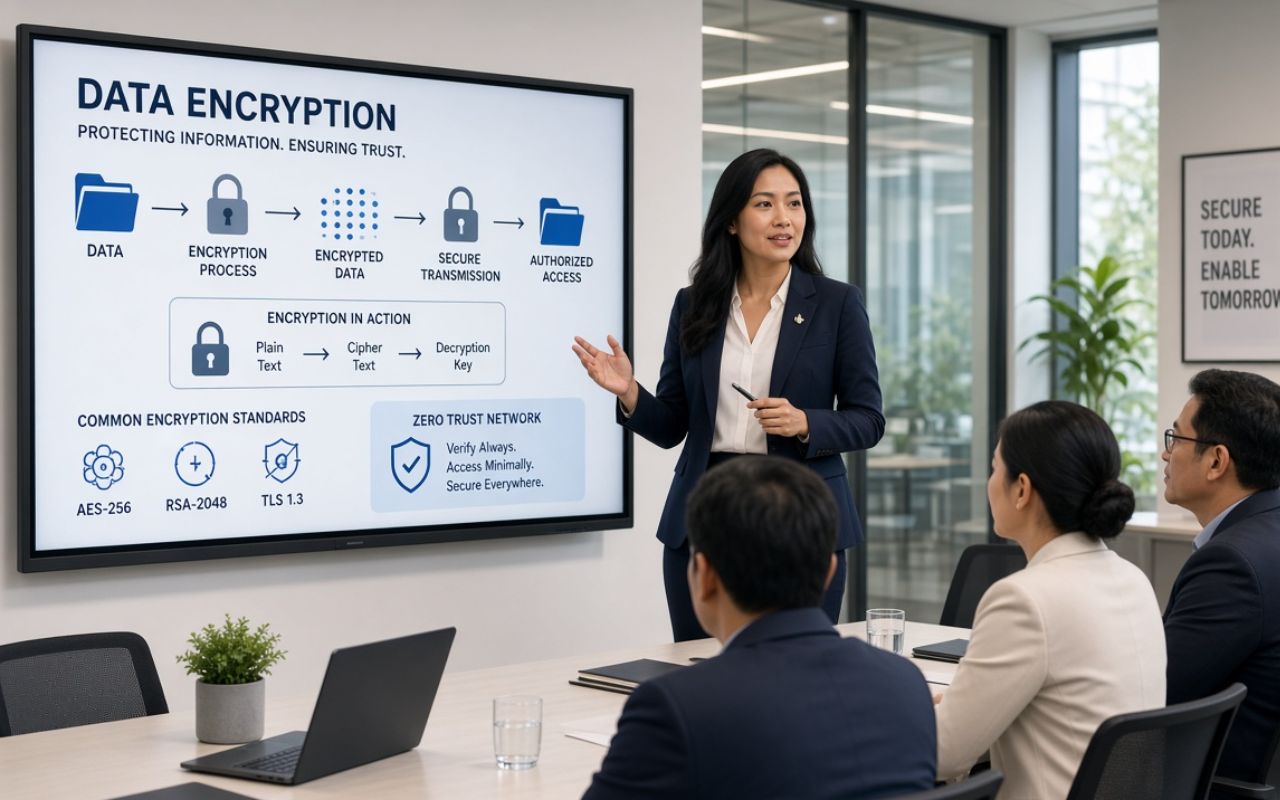
Auditor melihat enkripsi dari sudut lain. UU PDP mewajibkan pengendali data pribadi melakukan perlindungan terhadap data yang diprosesnya, dan enkripsi menjadi salah satu kontrol teknis yang paling langsung menjawab kewajiban itu.
ISO/IEC 27001:2022 menuntut hal yang mirip. Standar itu memasukkan kriptografi sebagai domain control yang harus terdokumentasi, dari kebijakan pemakaian sampai siklus hidup kuncinya.
Auditor jarang terkesan dengan tangkapan layar pengaturan.
Mengaktifkan enkripsi saja tidak otomatis membuat perusahaan patuh. Auditor akan meminta kebijakan tertulisnya, catatan penerapannya, dan prosedur kunci yang bisa ditelusuri. Tanpa dokumen-dokumen itu, fitur yang menyala tidak banyak menolong.
Enkripsi Tidak Menutup Semua Jalur Kebocoran
Enkripsi bekerja terhadap pihak yang tidak memegang kunci. Terhadap pengguna dengan akses sah, perlindungannya berhenti. Kredensial yang dicuri lewat rekayasa sosial tetap membuka data dalam kondisi terdeskripsi.
Regulasi juga punya batasnya. Kriptografi menopang sebagian kewajiban, sedangkan perusahaan tetap harus menyusun program kepatuhannya sendiri.
Hambatannya Muncul Sebelum Tahap Teknis
Sisi teknis jarang menjadi bagian yang paling merepotkan. Tim biasanya tersendat lebih dulu saat memutuskan data mana yang perlu dienkripsi, lalu saat menyeragamkan kebijakannya di ratusan perangkat.
Sysware mendampingi perusahaan di tahap itu, berbekal kemitraan dengan Bitdefender sejak September 2016 yang kemudian naik status menjadi Distributor Resmi. Timnya menjalankan asesmen kebutuhan, melatih tim IT internal, dan menyusun panduan kontrol keamanan yang menyesuaikan industri klien.
Laptop di Bandara Itu Tetap Hilang
Perangkatnya tidak kembali. Yang berbeda hanya konsekuensinya, karena kerugiannya berhenti di satu aset tanpa berlanjut ke kewajiban notifikasi ke ribuan pemilik data.
Sysware membuka asesmen awal dan sesi onboarding teknis bagi perusahaan yang ingin mengevaluasi enkripsi maupun kontrol pengerasan sistemnya. Kontaknya ada di website dan kanal media sosial resmi.
Sysware
Komplek Puri Mutiara Blok BD No. 5, Jl. Griya Utama, Sunter Agung, Kemayoran, RT.2/RW.5 Sunter Agung Tanjung Priok, RT.2/RW.5, Sunter Agung, Tanjung Priok, North Jakarta City, Jakarta 14350
https://maps.app.goo.gl/CUmCHPY8iAhZKDv26
Website : https://syswareindonesia.com/
Youtube: https://www.youtube.com/@syswareindonesia9091
Facebook: https://web.facebook.com/SyswareIndonesia?locale=id_ID
Instagram: https://www.instagram.com/syswareindonesia/
LinkedIn: https://id.linkedin.com/company/ptsyswareindonesia
FAQ
-
Enkripsi adalah apa dan bagaimana penerapannya di perusahaan?
Enkripsi mengacak data sampai tidak terbaca tanpa kunci yang tepat. Di kantor, tim IT memisahkannya ke data yang diam dan data yang berpindah lewat jaringan. Untuk perangkat pengguna, Windows membawa BitLocker dan macOS membawa FileVault.
-
Apa bedanya enkripsi simetris dan asimetris?
Metode simetris memakai satu kunci untuk mengunci dan membuka, cepat sehingga cocok untuk data besar. Pendekatan asimetris memakai sepasang kunci, lebih lambat tetapi menyelesaikan masalah distribusi kunci.
-
Apakah menerapkan enkripsi otomatis memenuhi kepatuhan UU PDP dan ISO 27001?
Tidak otomatis. Auditor akan meminta kebijakan tertulis, catatan penerapan, dan prosedur siklus hidup kunci yang bisa ditelusuri. Fitur yang menyala tanpa dokumen pendukung belum cukup.